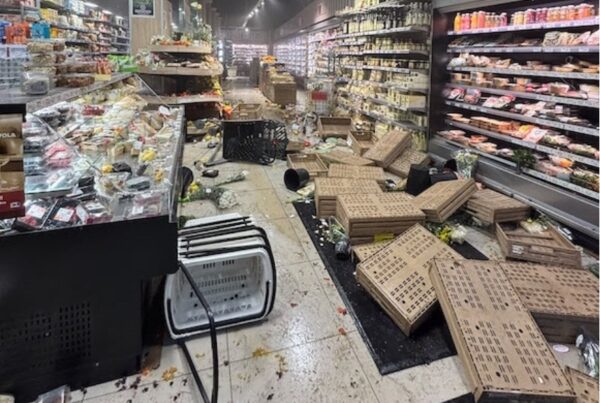
Era solo questione di tempo. È da un mese che l’attacco hacker è in corso. Solo che molti pensano che queste cose succedono solo agli altri. Alle quattro del mattino di ieri notte, in almeno quattro supermercati a insegna Coop in Sicilia, tre a Catania e uno a Palermo, qualcuno ha modificato da remoto i parametri di temperatura dei banchi frigo. I banchi si sono surriscaldati e gli alimenti hanno cominciato a deperire. Giuseppe Spadaro, direttore generale del gruppo Radenza che gestisce quei negozi, dice che i danni sono ancora da calcolare. L’amministratore delegato Danilo Radenza precisa che l’attacco ha colpito il sistema di telecontrollo dei banchi surgelati. Sono i primi casi della distribuzione italiana in un’ondata che ha già attraversato mezza Europa.
Quest’anno ha colpito prima la Francia, dove a ottobre centinaia di supermercati hanno subito la manomissione dei sistemi frigoriferi, con perdite di merce e in alcuni casi incendi. Poi sono arrivati Belgio, Lussemburgo, Olanda, Svezia, Finlandia, Irlanda e i Paesi baltici. In Svezia i congelatori di Ica sono arrivati a 50 gradi e i dipendenti hanno dovuto buttare le merci. In Belgio Carrefour ha confermato il coinvolgimento di 15 negozi, mentre Delhaize ha segnalato anomalie in decine di punti vendita tra Belgio e Lussemburgo. In Irlanda 13 SuperValu hanno ritirato prodotti freschi e surgelati per precauzione.
La prima lettura, quella dei titoli, è semplice: gli hacker colpiscono i supermercati Coop. La seconda arriva lo stesso giorno, e la smentisce senza smentirla. Coop fa sapere all’Ansa che nei punti vendita italiani gestiti direttamente dal marchio non risulta alcun inconveniente alla refrigerazione. Spiega che i sistemi di controllo sono particolarmente avanzati e che un istituto interno, un pool di architetti e ingegneri che progetta e segue il funzionamento dei negozi, sta monitorando la rete. I negozi siciliani, aggiunge, appartengono a una catena che lavora in franchising con il marchio Coop, al di fuori della rete di gestione diretta. Hanno ragione tutti e due, ed è proprio questo il punto. Per il cliente che entra a Catania l’insegna sopra la porta è la stessa di Bologna o di Milano. Per chi attacca l’insegna non esiste: esiste soltanto ciò che è raggiungibile da Internet. La mappa del rischio non segue la mappa del marchio. Segue la mappa di chi possiede l’impianto, di chi lo ha installato e di chi lo mantiene.
Il bollettino dell’Agenzia per la cybersicurezza nazionale, diffuso il 13 ottobre dopo gli attacchi francesi, descrive il meccanismo con una sobrietà che fa quasi impressione. Gli aggressori hanno sfruttato installazioni obsolete, interfacce di amministrazione esposte direttamente su Internet e carenze nell’autenticazione. Da lì hanno attivato da remoto i cicli di sbrinamento, modificato i parametri, alterato o disabilitato gli allarmi che dovrebbero avvertire che qualcosa non va. Non c’è nulla di sofisticato da ammirare.
Ci sono impianti collegati alla rete per comodità, perché il tecnico possa controllare le temperature e intervenire senza spostarsi, e dimenticati lì. Il bollettino chiede di censire anche i router cellulari e le connessioni predisposte dai manutentori: segno che l’anello debole può non appartenere nemmeno al retailer, ma a chi gli fa la manutenzione. Avverte anche che una pagina di accesso con il lucchetto HTTPS non basta a dire che un sistema è al sicuro. Le contromisure indicate sono altrettanto elementari: togliere dalla rete pubblica le interfacce di controllo, proteggere gli accessi remoti con Vpn e autenticazione a più fattori, verificare gli account privilegiati, sostituire i dispositivi che il produttore non supporta più, e confrontare le temperature impostate con quelle autorizzate. Misure di igiene più che di alta tecnologia, che però richiedono di sapere dove sono tutti gli impianti e di chi sono.
C’è poi un secondo dato, che dice più del primo. Gli altri due casi italiani noti non sono supermercati. Il primo è un’azienda toscana della ristorazione collettiva, che ha inviato all’Acn la notifica di incidente prevista dalla normativa Nis. Il secondo è un’impresa emiliana che produce surgelati: qui l’attacco è stato rilevato dall’Agenzia stessa e l’azienda non lo aveva ancora notificato. Il fronte, quindi, non è il negozio, ma la catena del freddo nel suo insieme: produzione, cucine centralizzate, logistica, punto vendita. Il supermercato è solo l’anello più visibile, quello in cui la merce avariata finisce davanti agli occhi del cliente e nei titoli dei giornali. Colpisce anche la diversa strada con cui i casi emergono: una società ha notificato, un’altra è stata individuata dall’Agenzia prima di parlare, i negozi siciliani hanno reso pubblico l’attacco il giorno stesso. L’Acn ha dichiarato di aver intensificato i monitoraggi proprio in considerazione della capillare distribuzione territoriale del settore.
Su ciò che ancora non sappiamo conviene essere prudenti. Le cifre non coincidono: una ricostruzione parla di sei punti vendita in Sicilia, Spadaro di almeno quattro. I danni sono in corso di quantificazione. La polizia postale e l’Acn stanno ricostruendo la provenienza degli attacchi e verificando se ci siano collegamenti con quanto accaduto negli altri Paesi, e le autorità non hanno finora stabilito che i diversi episodi europei siano opera degli stessi responsabili. Tra l’altro, anche l’elenco dei Paesi coinvolti cambia da una fonte all’altra, tra Estonia e Lettonia. Chi oggi scrive la parola «regia» fa un salto che i fatti non autorizzano. Quello che i fatti autorizzano è un’osservazione più modesta: tre settimane dopo un bollettino che indicava con precisione le falle, qualcuno in Italia aveva ancora un telecontrollo raggiungibile.
C’è anche una persona che di tutto questo vede soltanto l’ultimo metro. È chi apre il negozio la mattina e trova i banchi caldi, e chi deve decidere, o eseguire la decisione, di buttare la merce. L’Acn ricorda che il ritorno della temperatura nella norma non dimostra, da solo, che la conservazione sia stata mantenuta: la valutazione spetta ai responsabili della sicurezza alimentare. Nei negozi in franchising quella persona è dipendente della società che gestisce il punto vendita, non del marchio il cui nome è sulla porta. Il costo della merce persa, il turno aggiuntivo, la pressione di dover riaprire in fretta rischiano di ricadere su chi sta all’estremità della rete, che è anche chi ha meno voce nel decidere quanto investire in sicurezza informatica. Anche per questo la domanda su chi paga non è un dettaglio contabile.
Per chi osserva la GDO italiana, il tema è familiare sotto un’altra veste. Il nostro è un sistema di insegne che molto spesso sono reti di imprenditori indipendenti, tenute insieme da centrali d’acquisto, marchi e contratti: lo vediamo nelle strutture federative e nei franchising, e lo vediamo ogni volta che si discute di chi risponde di che cosa. Quel modello distribuisce volentieri i vantaggi, dalla logistica agli acquisti alla forza del nome. Fatica di più a distribuire in modo omogeneo gli standard, perché ogni anello della rete decide per sé quanto spendere, quando sostituire un impianto, a chi affidare la manutenzione. Un’insegna unitaria può imporre un capitolato a tutti i suoi negozi. Una rete di soci o di affiliati lo può solo negoziare, e il livello complessivo di protezione finisce per coincidere con quello del suo socio più trascurato. È una lettura mia, non un fatto accertato dalle indagini, ma i casi siciliani le danno un indizio concreto.
Alle ore 11.30, si terrà a Palazzo Chigi una riunione, coordinata dal Sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, per fare il punto sull’ondata di attacchi hacker che ha interessato in Europa i sistemi di refrigerazione commerciale. Parteciperanno il Direttore dell’Agenzia per la Cybersicurezza Nazionale e i Direttori delle Agenzie di intelligence con le federazioni di settore e le principali aziende della grande distribuzione nazionale, con l’obiettivo dichiarato di rafforzare la capacità di resistenza e sollecitare, se necessario, misure immediate.
A quel tavolo siedono, per definizione, le federazioni e le grandi insegne. Ma gli episodi italiani raccontano di un’altra platea: l’affiliato che gestisce un pugno di negozi in Sicilia, l’azienda di ristorazione collettiva, il produttore di surgelati, il manutentore che si collega da fuori ai telecontrolli installati anni fa. Se gli standard di sicurezza informatica non entreranno nei contratti di affiliazione e di manutenzione, per quanto tempo ancora la risposta alla domanda «di chi è questo frigorifero?» resterà soltanto «non è nostro»? E quando il prossimo banco si scalderà sotto un marchio che tutti riconoscono, il cliente sarà disposto a distinguere tra l’insegna e chi la gestisce?