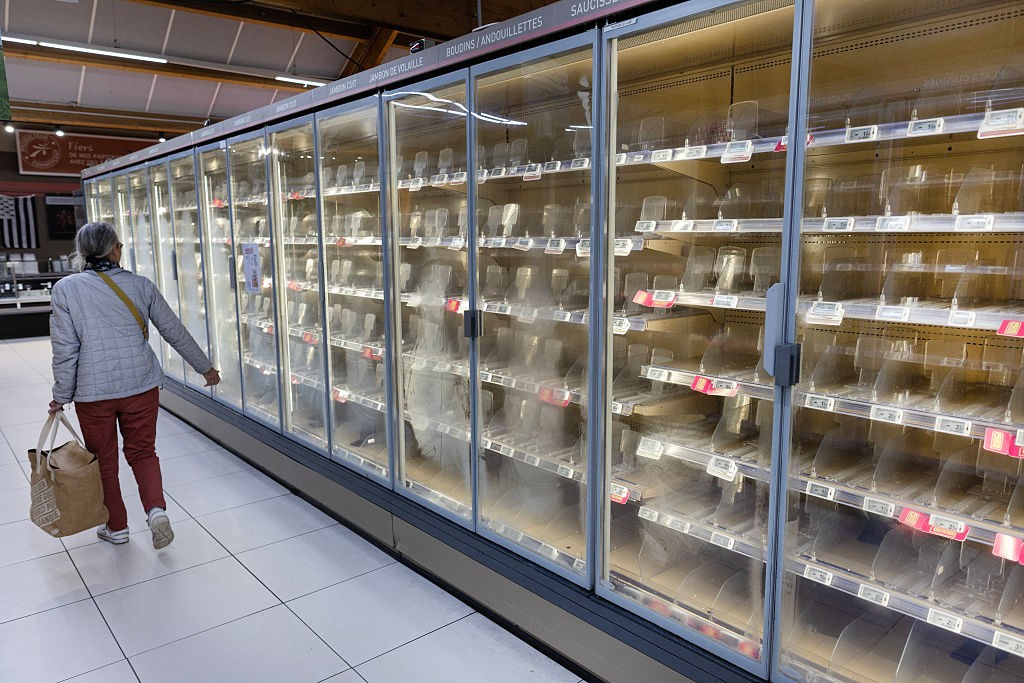
L’11 ottobre, in Francia, i sistemi che governano frigoriferi e congelatori di oltre settecento supermercati hanno cominciato a comportarsi in modo anomalo. Il 12 ottobre il CERT-FR, il centro di risposta agli incidenti informatici dell’agenzia nazionale ANSSI, ha pubblicato un’allerta. Poi, nella notte tra il 1° e il 2 novembre, è toccato a più di cento negozi in sette Paesi: circa quaranta Delhaize tra Belgio e Lussemburgo, una quindicina dei settecento Carrefour belgi, cinque Spar in franchising a Colruyt, punti vendita ICA in Svezia, SuperValu in Irlanda. Un negozio ha dichiarato temperature fino a 50 gradi. Il cibo è stato buttato e in alcuni negozi i banchi sono rimasti vuoti. La Commissione europea ha riunito due volte, d’urgenza, ENISA, Europol e la rete CyCLONe.
Per chi, come me, viene dalla gestione del personale e non dalla sicurezza informatica, vale la pena capire che cosa si è rotto. Il frigorifero del supermercato non è un elettrodomestico: è una macchina comandata da un controller, che decide quando accendere compressori e ventilatori e quando scaldare le resistenze per lo sbrinamento. Sopra i controller sta un supervisore, lo schermo o il software da cui il personale e i manutentori vedono gli allarmi e cambiano le impostazioni. Per comodità il supervisore è spesso raggiungibile da Internet. Chi ci entra può alzare la temperatura impostata, forzare i cicli di sbrinamento, spostare le soglie degli allarmi. Se l’allarme non suona, il personale se ne accorge tardi.
Che cosa sia accertato è meno di quanto i titoli lascino intendere. Il CERT-FR ha indicato i controller Danfoss delle serie AK-SM e AK-SC, poi i sistemi Copeland e Dixell XWEB. Secondo le ricostruzioni giornalistiche non c’è traccia di malware, richieste di riscatto o rivendicazioni, e chi sia l’attaccante resta aperto. Non è nemmeno stabilito come siano entrati. Le ricerche di Team82, il gruppo di ricerca dell’azienda di sicurezza industriale Claroty, hanno trovato tre vulnerabilità nei Danfoss AK-SM 800A e ventitré nei Copeland XWEB Pro, ventuno delle quali gravi. Ma nessuna fonte primaria collega quelle falle agli attacchi. Più prosaicamente, possono aver contato password predefinite, configurazioni insicure e accessi di manutenzione lasciati aperti.
Poi c’è il dato che, a mio avviso, cambia la lettura. Danfoss ha dichiarato che i sistemi colpiti sono soprattutto prodotti vecchi, che non ricevono più aggiornamenti, e di aver sempre consigliato di tenerli dietro un firewall. I produttori hanno rilasciato correzioni, il firmware R4.3.1 per Danfoss e il 1.13 per i Copeland XWEB Pro. Ma una correzione serve a chi ha un apparecchio ancora supportato. Per il parco di controller installati dieci o quindici anni fa, la patch semplicemente non c’è.
Veniamo a chi propone che cosa, perché le ricette sono molte e hanno firme diverse. Il CERT-FR chiede di togliere l’esposizione diretta a Internet degli apparati e avverte che un semplice reset non basta: un dispositivo vulnerabile, rimesso online, viene ricompromesso. In Italia l’ACN e il CSIRT Italia hanno richiamato il 4 novembre, nello stesso giorno del comunicato congiunto di ENISA, la verifica dei parametri e degli allarmi e la rimozione dell’esposizione delle interfacce amministrative, con un’attenzione particolare a chi gestisce più sedi da un supervisore centrale, perché lì una compromissione si moltiplica.
Il giorno dopo, il 5 novembre, è arrivato il documento congiunto di CISA, FBI, dei dipartimenti americani della Salute, dell’Agricoltura e dei Trasporti. Chiede di togliere i controller dalla rete pubblica, eliminare le password predefinite, installare le patch disponibili, dismettere i dispositivi non più supportati e conservare backup offline verificati. Il direttore delle operazioni della divisione cyber dell’FBI, Brett Leatherman, ha invitato chiunque usi questi sistemi a leggere le linee guida e a segnalare attività sospette. Chris Butera, che guida ad interim la parte cyber di CISA, ha detto che chiunque dipenda da refrigerazione e monitoraggio dovrebbe considerarsi un possibile bersaglio.
Dall’industria arrivano proposte operative. Amir Preminger, direttore tecnico di Claroty, osserva che molti retailer non hanno una visibilità completa dei propri ambienti informatici e industriali. Da lì discende il pacchetto che l’azienda propone in un contributo redazionale uscito su Cybersecurity360: un inventario di ogni supervisore con sede, funzione, firmware, responsabile e manutentore; la separazione tra la rete informatica d’ufficio e quella che governa i processi fisici; l’accesso remoto solo tramite VPN con autenticazione a più fattori e credenziali personali; il monitoraggio delle modifiche ai parametri; una misura della temperatura indipendente dal supervisore; un’esercitazione che parta da una modifica non autorizzata ai cicli di sbrinamento. Su quest’ultimo punto concordano anche Todd Gebski, amministratore delegato di Ladle, e Netmore, che hanno raccomandato ai grocer americani sistemi di monitoraggio della temperatura indipendenti. Sono proposte sensate, e sarebbe ingenuo scartarle perché chi le firma vende prodotti di questo tipo. Ma è giusto sapere chi parla, e l’articolo che le diffonde è dichiaratamente realizzato con l’azienda.
I retailer, intanto, hanno fatto la cosa più rapida: staccare. Secondo alcune ricostruzioni, dopo il 2 novembre i negozi colpiti hanno scollegato i sistemi da Internet e avviato aggiornamenti dal giorno successivo. ICA ha dichiarato di assistere i punti vendita coinvolti, e una delle catene ha riferito che la situazione è tornata alla normalità. A livello europeo non risulta un piano di settore: resta una somma di risposte locali, catena per catena e Paese per Paese, mentre le agenzie fanno ciò che sanno fare, cioè diffondere avvisi.
In Italia la voce del settore è quella di Federdistribuzione. Il 3 novembre l’associazione ha partecipato alla riunione convocata da Andrea Quacivi, direttore generale dell’ACN, con i vertici delle agenzie di intelligence. Il presidente, Carlo Alberto Buttarelli, ha parlato di attenzione alta ma senza allarmismi: al momento non si registrano criticità nelle reti distributive delle imprese associate, medie e grandi, e la collaborazione con le autorità prosegue. Ricorda gli investimenti digitali degli ultimi anni e la direttiva NIS2, e si impegna a promuovere tra gli associati l’aggiornamento delle buone pratiche e il recepimento delle indicazioni operative che arriveranno. È una dichiarazione di vigilanza, non un piano, e non dice ciò che il lettore di questo pezzo vorrebbe sapere: se i controller siano stati censiti, quanti siano vecchi e fuori supporto, chi ne custodisca le credenziali. Ma l’assenza di criticità, in un campo dove il problema è spesso non sapere che cosa sia collegato, vale quanto i controlli che la sostengono.
Qui sta, mi sembra, il punto strutturale. Tutte le ricette convergono su due gesti, scollegare e sostituire ciò che non è più aggiornabile. Il primo è gratuito e immediato, ma ha un prezzo nascosto: il collegamento serviva a far lavorare il manutentore da lontano. Tolto quello, ogni intervento diventa un viaggio. Il secondo è un investimento vero, moltiplicato per centinaia di punti vendita, su macchine installate da terzi e gestite da manutentori esterni. Il contributo di Claroty ricorda che i retailer devono verificare con integratori e manutentori come sono stati configurati i collegamenti e chi custodisce le credenziali: il che equivale a dire che molti non lo sanno. Claroty richiama anche gli accessi diretti predisposti dagli integratori per la diagnosi a distanza, che possono aggirare i controlli aziendali. In altre parole, il perimetro di sicurezza del retailer passa da aziende che non sono il retailer.
Un ultimo elemento riguarda i tempi. Team82 ha mostrato che un agente di programmazione basato su AI, guidato da un ricercatore, ha riprodotto in circa 28 minuti e con circa 6 dollari di costo un exploit funzionante su un dispositivo di laboratorio, partendo da falle già pubbliche. L’esperimento non dimostra che l’AI sia stata usata contro i supermercati. Dice però che, per un apparecchio senza più patch, il tempo che separa la notizia di una falla dal suo sfruttamento si accorcia, mentre i cicli di sostituzione di un impianto di refrigerazione si misurano in anni.
Quindi la domanda, per chi vive di grande distribuzione, non è più che cosa fare: la lista è nota, e le agenzie la ripetono con lo stesso ordine. La domanda è chi pagherà il conto dei controller da sostituire e del tecnico che ora deve andare sul posto. Il retailer che li ha comprati dieci anni fa? L’installatore che li ha configurati con l’accesso aperto? Il produttore che li ha dismessi e che dice di aver sempre consigliato il firewall? Finché la risposta non è scritta in un contratto, temo che la prima vera difesa del freddo resterà la più antica: un termometro che nessun hacker può raggiungere da Internet.