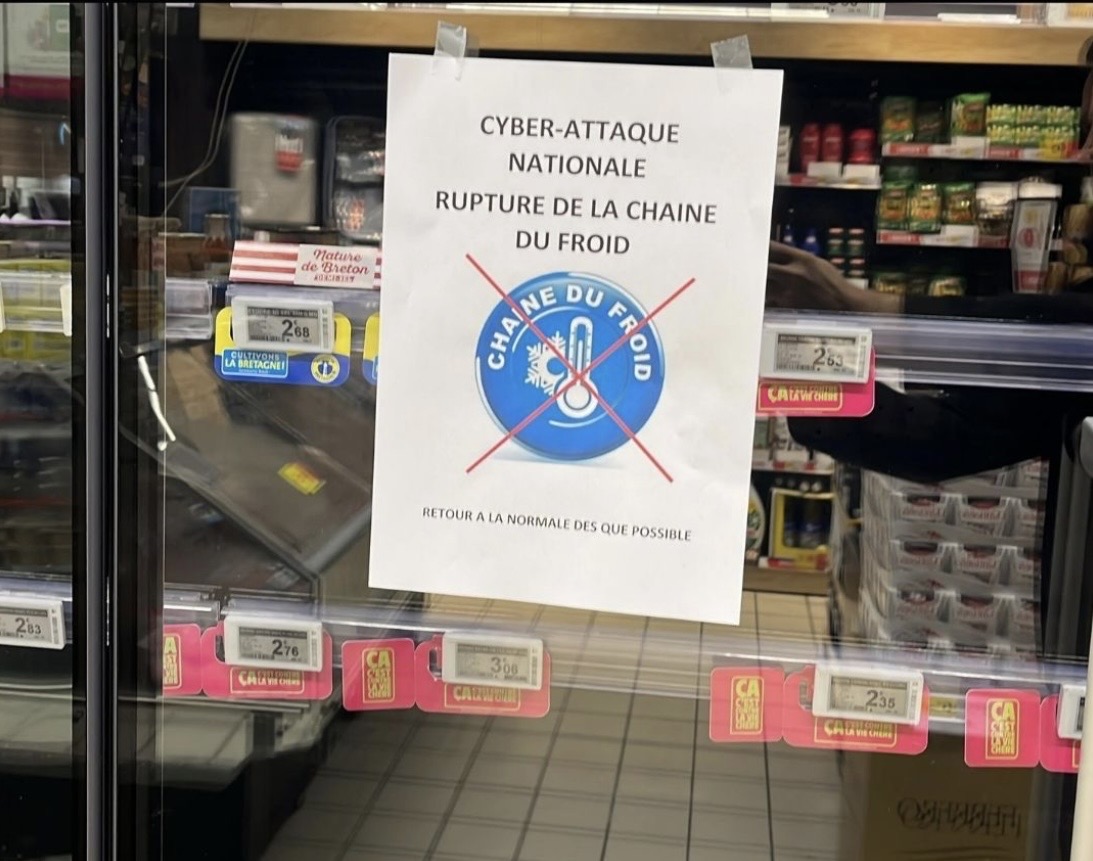
In ventiquattro ore la distribuzione europea ha avuto due attacchi informatici di natura molto diversa. Nella notte tra l’11 e il 12 ottobre 2026, in Francia, i regolatori del freddo di Danfoss sono stati manomessi da remoto in centinaia di negozi: lo sbrinamento, che normalmente dura circa due ore su ventiquattro, sarebbe stato forzato e continuo, con una temperatura di consegna a 50 gradi. Il gruppo Mousquetaires ha poi parlato di 300 negozi Intermarché e Netto, il doppio della prima stima di 150-200. Coopérative U ha parlato di meno di un centinaio di negozi. E.Leclerc ha confermato a Franceinfo ripercussioni sul freddo in diversi punti vendita. Carrefour Market e Monoprix sono citati dalla pagina Je Bosse en Grande Distribution, ma non hanno confermato. Il presidente di Coopérative U, Dominique Schelcher, ha scritto su X che l’attacco è inedito e inaccettabile. La procura di Parigi ha aperto un’inchiesta. Quella che al mattino era una segnalazione non verificata, rilanciata da una pagina LinkedIn di settore, è oggi un fatto confermato da tre gruppi.
Il secondo attacco colpisce Ahold Delhaize, un gruppo che gestisce, secondo BleepingComputer, oltre 9.400 negozi in Europa, Stati Uniti e Indonesia. Lunedì il gruppo ha comunicato di avere un problema di sicurezza nella propria rete e di aver messo offline alcuni sistemi per proteggerli. I negozi, dice il comunicato, sono aperti. Ma i siti web dei cinque marchi americani, Hannaford, Stop & Shop, Giant Food, Food Lion e The Giant Company, erano irraggiungibili. Lo stesso valeva per Albert Heijn, Etos e Gall & Gall nei Paesi Bassi e per i servizi digitali di Delhaize in Belgio. Secondo NL Times, i problemi di rete erano cominciati domenica pomeriggio. L’azienda non sa dire quando i sistemi torneranno, non ha attribuito l’attacco né ha detto se si tratti di ransomware. Il titolo, secondo la stessa fonte, ha chiuso in calo del 3,15% a 31,38 euro, vicino al minimo delle 52 settimane.
Non c’è, a oggi, alcun elemento che colleghi i due episodi, e sarebbe un errore costruire una regia che le fonti non mostrano. Il primo agisce su apparecchi fisici, i regolatori del freddo, comprati da un produttore danese e mantenuti da frigoristi. Il secondo agisce sulla rete aziendale di un gruppo multinazionale. Stesso giorno, due meccanismi, due categorie di rischio. Ma proprio per questo il confronto è istruttivo, ed è qui l’inversione. Per anni la cybersicurezza della distribuzione è stata raccontata come una questione di cassa e di dati dei clienti. Il 12 ottobre i due sistemi a fermarsi sono altri, e li vede solo chi lavora nel retail: quello che conserva la merce, il freddo, e quello che la fa arrivare, la logistica. Alle casse, in entrambi i casi, si continua a pagare. A non funzionare è ciò che il cliente non vede.
Cominciamo dal freddo. Il quadro tecnico, ricostruito da LeMagIT e da Silicon, è più chiaro di quanto lo fosse al mattino. I sistemi interessati sono controllori Danfoss: AK-SM800 e AK-SC355, obsoleti e non più aggiornati, e AK-SM800A senza le correzioni disponibili. La vulnerabilità CVE-2025-41450, un aggiramento dell’autenticazione, era stata segnalata da Danfoss già nel marzo 2025. Il 9 agosto 2026 Claroty ne ha reso pubblici i dettagli, con oltre 2.700 console di amministrazione visibili da internet. LeMagIT ne conta circa 3.000 in Francia, la maggior parte a Parigi, e osserva che alcune sono state aggiornate dopo l’avviso del 2025 ma non la maggioranza. Il vettore, secondo questa ricostruzione, sarebbe l’accesso diretto a console esposte su internet. Attenzione: che queste falle siano state sfruttate nell’attacco, per ora, non è accertato; è l’ipotesi più discussa. E sul fronte di Danfoss, nelle fonti che ho letto, non c’è alcuna dichiarazione dell’azienda.
C’è poi un dettaglio che dice molto del tempo lungo del rischio. Secondo Cyberattaque.org, che cita una nota tecnica di Danfoss dell’ottobre 2025, il produttore ricordava già l’attacco a sedici supermercati con controllori AK-SM 800 in Russia nel 2022; il modello era stato dichiarato fuori produzione nel maggio 2021 e la raccomandazione era di passare al modello successivo. È un dato di seconda mano, da verificare sulla nota originale. Ma, se è vero, il copione era già scritto da quattro anni: apparecchi di vita lunga, comprati con l’impianto, che sopravvivono ai cicli di aggiornamento perché il loro compito è non fermarsi. Nel mondo dell’automazione industriale la continuità operativa viene prima di tutto, e le correzioni vengono rimandate per timore di effetti collaterali. È un ragionamento umano e comprensibile. Il 12 ottobre ha mostrato il prezzo.
Veniamo ai danni, che per ora sono pochi numeri e molte incognite. A Haguenau, secondo Cyberattaque.org, la perdita sarebbe di circa 50.000 euro per un Intermarché e di 220.000 per un Leclerc. Il totale nazionale non è noto. Un negozio Intermarché in Bretagna ha informato i clienti su Facebook di aver buttato tutto il fresco. Nessun gruppo ha rivendicato l’attacco, non risultano richieste di riscatto né fughe di dati. Ed è questo il dato più inquietante, se confermato: un attacco che non chiede soldi, non ruba informazioni e rovina il fresco. Non so che cosa ne sia lo scopo e non voglio inventarlo. Dico soltanto che quando l’attacco non ha un prezzo, la difesa non può essere negoziata.
Ora guardiamo la struttura. I tre gruppi che hanno confermato, Mousquetaires, Coopérative U ed E.Leclerc, hanno in comune un’organizzazione fatta di imprenditori indipendenti, proprietari dei loro negozi. Ne ho scritto più volte: è un modello federativo, dove il gruppo coordina e il singolo risponde. In un attacco come questo la conseguenza è precisa. Ogni negozio ha il suo regolatore, ogni regolatore il suo frigorista, ogni perdita il suo bilancio: 50.000 euro da una parte, 220.000 dall’altra. Chi paga, assicuratore del negozio, installatore o produttore, per ora non è chiaro. Ahold Delhaize, al contrario, è un gruppo a gestione unitaria: una decisione dall’alto, spegnere i sistemi, ha fermato i siti di almeno nove marchi, tra Europa e Stati Uniti. Il primo modello distribuisce l’esposizione ma anche la risposta, negozio per negozio. Il secondo concentra l’una e l’altra in un punto solo. Non so quale dei due, in una crisi, regga meglio: è una domanda, non una conclusione.
Il caso olandese dice quanto una rete aziendale pesi sulla merce. Secondo NL Times, che cita le fonti dell’azienda, il lavoro è fermo in più centri di distribuzione di Albert Heijn e solo quello di Zaandam risulta operativo; ai fornitori è stato chiesto di consegnare soltanto lì, in fasce orarie concordate. Il rischio di scaffali vuoti riguarda soprattutto frutta e verdura fresche; surgelati, pane e prodotti a lunga conservazione dovrebbero restare più disponibili. L’ordine online è sospeso, la carta fedeltà Bonus non funziona e i clienti saranno risarciti degli sconti persi. In Belgio, secondo la VRT riportata da Clickx, i cartellini sugli scaffali potrebbero mostrare i prezzi della settimana precedente, e l’importo alla cassa potrebbe differire. Anche qui il fresco è il primo a pagare, come in Francia. Ricordo che per Ahold Delhaize non è la prima volta: a fine 2024 un attacco del gruppo INC Ransom aveva sottratto dati di oltre 2,2 milioni di persone.
E in Italia? Nelle fonti che ho letto non risultano episodi italiani, né so quanti dei nostri negozi usino i controllori Danfoss coinvolti, o se le loro console siano raggiungibili da internet. Sono domande, non risposte, e le avevo già poste al mattino. Una in più: la direttiva europea NIS2, a quanto mi risulta, include la distribuzione alimentare tra i settori coperti; come si applichi ai singoli negozi, agli installatori e ai fornitori di impianti è da verificare con chi ne ha competenza. Quello che è certo è che il banco frigo non sta più nella categoria degli elettrodomestici.
Resta una domanda che il 12 ottobre lascia aperta, comunque vada a finire. Per anni la sicurezza informatica nei supermercati è stata una questione di dati e di casse. Ora si scopre che i sistemi da difendere sono due, il freddo e il flusso, e che nessuno dei due ha, nell’organigramma dei gruppi, un responsabile con quel nome. Chi risponde del regolatore di un frigorifero, davanti all’imprenditore che perde 220.000 euro? E chi, davanti al cliente che trova lo scaffale vuoto, della rete che non si vede?