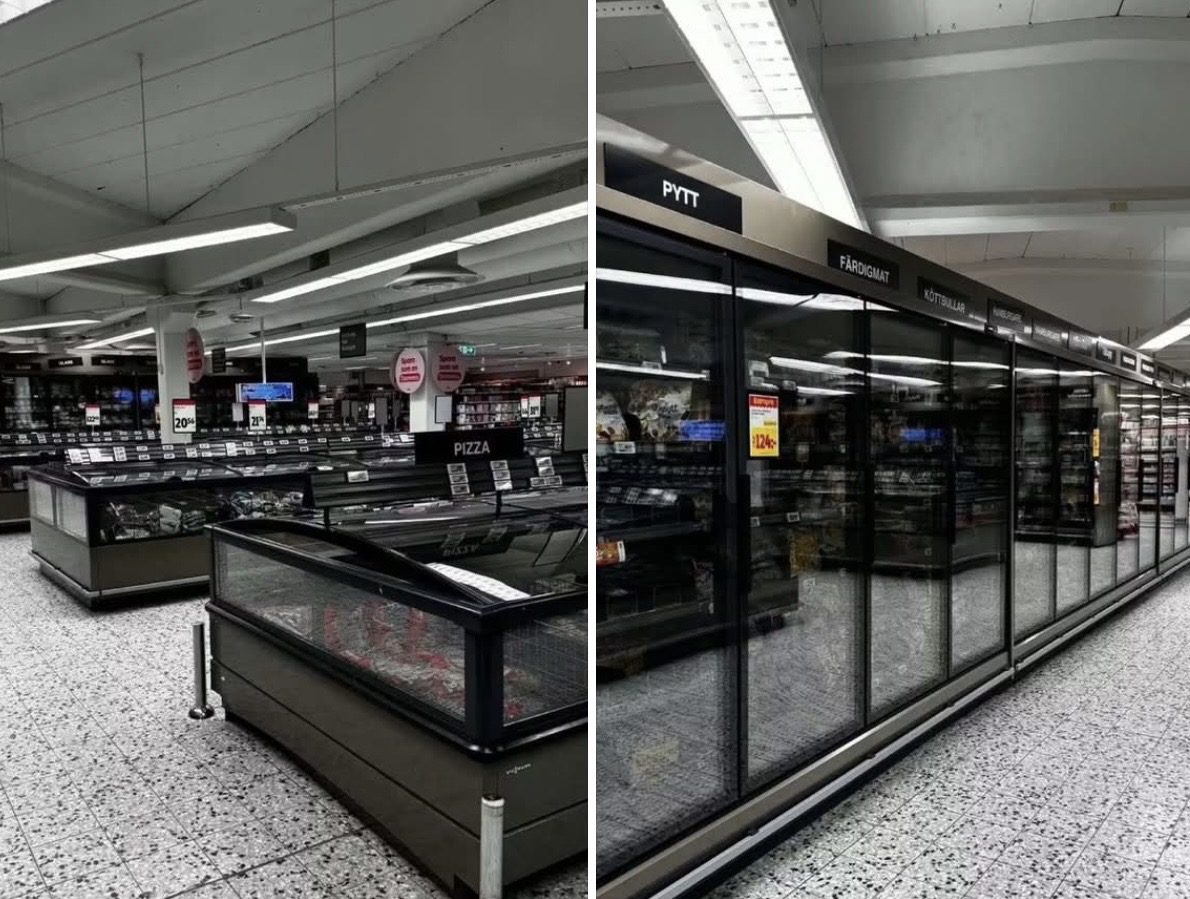
Nella notte tra domenica e lunedì, in Belgio, i gerenti Delhaize hanno ricevuto verso le quattro del mattino un avviso: le temperature dei frigoriferi stavano salendo. Delhaize parla di un «incidente informatico» in una quarantina di negozi, Carrefour Belgio di quindici (almeno cinquantacinque punti vendita confermati, e la cifra sale con i cinque Spar di Colruyt), Intermarché di meno di quindici sui suoi centocinquanta. Colpite Fiandre e Vallonia, soprattutto gli Shop & Go delle stazioni Q8, i Proxy Delhaize, i negozi lungo le autostrade. Congelatori saliti a circa 15 gradi; qualcuno ha fatto arrivare camion frigorifero, qualcuno ha buttato tutto. A De Laet et Van Haver, catena di macellerie dell’Anversese, gli allarmi sono scattati alle tre: «Le impostazioni sono state modificate», ha raccontato Werner Muylle all’agenzia Belga, e gli evaporatori erano stati messi in sbrinamento. Il personale è riuscito a fermare tutto prima del danno. Sabcobel, che gestisce centinaia di impianti in Belgio, ne ha contati una ventina colpiti e sostiene che la soluzione richiede interventi fisici, non un semplice aggiornamento software. Aldi e Lidl dicono che da loro è tutto in ordine. La causa non è confermata e nessuna autorità ha ancora ufficializzato un legame con la Francia, ma La Libre scrive che il modus operandi è lo stesso.
Nelle stesse ore, secondo SVT, il copione si è ripetuto in Svezia: almeno quattro ICA della Scania meridionale (Sjöbo, Tomelilla, Brösarp, Sankt Olof) hanno visto le temperature salire fino a 50 gradi, con il negozio di Sjöbo chiuso temporaneamente. Poi l’Irlanda: tredici SuperValu del gruppo Musgrave hanno dovuto togliere dalla vendita e buttare freschi, refrigerati e surgelati, e diversi negozi, tra cui quello di Bray, hanno aperto in ritardo. Musgrave dice che l’incidente riguarda un modello specifico di impianto e che i sistemi di monitoraggio lo hanno rilevato subito. Stamattina si parla anche di Lussemburgo ed Estonia. Non è noto se ovunque ci siano i controller Danfoss e nessun legame tra gli episodi è confermato. Per capire cosa stiamo guardando bisogna tornare indietro di tre settimane.
Era già successo in Francia, nella notte tra l’11 e il 12 ottobre. Qualcuno ha fatto una cosa semplicissima: ha preso il controllo a distanza dei regolatori che governano il freddo nei supermercati e ha mandato i frigoriferi in sbrinamento, con la merce ancora dentro. Sei ore dopo, secondo le cronache, si misuravano temperature molto elevate. Nessun dato rubato, nessuna richiesta di riscatto, nessuna rivendicazione: solo cibo che marciva mentre i dipendenti dormivano. Se ne sono accorti all’apertura.
I numeri cambiano da fonte a fonte, ed è già un dato. Per Intermarché si va da 150 negozi (Reuters) a 300 (AFP); Coopérative U ne conta tra ottanta e un centinaio, Carrefour ottanta, Monoprix una trentina, poi diversi Leclerc. Una somma prudente sfiora i cinquecento punti vendita, le stime più alte arrivano a settecento. Anche le perdite non sono consolidate: due negozi alsaziani parlano di 270mila euro, a livello nazionale si ragiona su milioni, per qualcuno decine. La procura di Parigi ha aperto un’inchiesta, segnalando anche principi di incendio, e il primo ministro Lecornu ha affidato all’ANSSI l’indagine tecnica.
Il bersaglio sono stati i controller della danese Danfoss, serie AK-SM e AK-SC, che gestiscono da remoto temperatura e cicli di sbrinamento dell’intero negozio. Gli aggressori non hanno forzato nulla di spettacolare: avrebbero usato una funzione di manutenzione normale. Molte unità erano da anni fuori supporto, l’AK-SM800 dal 2021, l’AK-SC355 addirittura dal 2016, quindi senza più patch possibili. Il CERT-FR cita anche apparati Copeland e Dixell. Il punto d’ingresso non è stato accertato ufficialmente, ma i ricercatori di Claroty avevano già documentato falle di autenticazione su questa famiglia di prodotti, e Predicta Lab ha contato 2.752 sistemi Danfoss raggiungibili da Internet, 1.590 dei quali in Francia; Shodan, a metà ottobre, ne segnalava quasi cinquemila. Per quanto emerso, non sembra essere servito uno zero-day.
Guardiamo chi è stato colpito, da una parte e dall’altra del confine, perché l’elenco racconta più dei gradi. Intermarché, Coopérative U, Leclerc: imprenditori-soci. Spar in Belgio: imprenditori indipendenti, precisa Colruyt, con sistemi propri. Shop & Go, Proxy, negozi in autostrada: prossimità e affiliazione. In Svezia ICA e in Irlanda SuperValu: reti di commercianti indipendenti. Le insegne a gestione unitaria come Aldi e Lidl, per ora, dichiarano di essere state risparmiate. Sono dichiarazioni, non verifiche. Ma l’indizio è coerente con il modello: la vulnerabilità non sta al centro, dove ci sono i team di sicurezza, ma al perimetro, nel retrobottega di centinaia di negozi che hanno ciascuno il proprio frigorista, la propria password, il proprio accesso remoto lasciato aperto per comodità. Un’analisi sul caso francese lo dice senza giri: il costruttore dichiara il fine vita, l’installatore detiene credenziali e accesso, il negozio possiede la merce che marcisce ma spesso non acquista nulla direttamente da Danfoss. Il frigo era di tutti e di nessuno. Ed è il tipo di vuoto che nessuna polizza copre per default: Intermarché ha fatto sapere che alcuni contratti assicurativi potrebbero non includere questo evento.
E da noi? Partiamo da ciò che si sa, che è poco. Al 20 ottobre, nelle fonti pubbliche, nessun incidente italiano risulta confermato. Il 13 ottobre il CSIRT Italia dell’Agenzia per la cybersicurezza nazionale ha diramato un bollettino che chiede a grande distribuzione, logistica alimentare, aziende della refrigerazione industriale e manutentori di togliere dall’esposizione a Internet i controller e di verificarne i parametri. Quanti di quei controller siano raggiungibili dall’Italia non l’ho trovato scritto da nessuna parte: quasi cinquemila nel mondo, 2.911 in Francia, oltre duemila altrove. Non sapere non significa non avere: il conteggio, semplicemente, non è pubblico.
C’è poi un dettaglio che da noi pesa. Copeland e Dixell, secondo il CERT-FR, sono tra le tecnologie coinvolte, e a quanto risulta Copeland Controls ha sede ad Alpago, in provincia di Belluno. Non è una responsabilità, è una prossimità: la filiera italiana della refrigerazione commerciale, dai costruttori ai frigoristi, è fitta di piccole imprese che installano e manutengono questi apparati in tutta la penisola. E la nostra distribuzione è in larga parte un arcipelago di imprenditori (Conad, Selex, Crai, VéGé, Despar) uniti da una centrale d’acquisto e da un’insegna, non da un perimetro informatico. È una struttura che ha dato prossimità, rapidità, radicamento. Per un attacco come questo è anche una superficie: cento negozi, cento configurazioni.
Le norme non colmano il vuoto. La NIS2, recepita col decreto legislativo 138 del 2024, nel settore alimentare guarda alla produzione industriale e alla distribuzione all’ingrosso, non al dettaglio in quanto tale: secondo le letture circolate, un gruppo entra in perimetro se ha un braccio all’ingrosso di dimensioni sufficienti, il supermercato di quartiere no. Il Cyber Resilience Act obbliga i produttori a notificare le vulnerabilità attivamente sfruttate dall’11 settembre 2026, ma si applica per intero solo da dicembre 2027, e un controller fuori supporto è per definizione un prodotto del passato. Resta il regolamento 852/2004: la catena del freddo non va interrotta, e la merce compromessa va buttata. A rimetterci è, di norma, il conto economico del punto vendita.
C’è infine un aspetto che il dibattito tecnico trascura e che riguarda chi lavora. Alle quattro del mattino, a Bruxelles come in Alsazia, il primo a ricevere l’allarme non è un responsabile della sicurezza informatica: è il gerente, che corre al negozio, chiama i camion frigorifero, decide cosa si butta. Chi lo ha formato a farlo? Chi lo paga per quella notte? Temo che nei contratti collettivi la reperibilità per un attacco informatico che produce gli stessi effetti di un guasto del freddo non sia prevista. Con i rinnovi del 2027 all’orizzonte è una domanda da mettere in agenda.
Resta il punto più scomodo. Chi ha colpito la Francia non ha chiesto nulla: ha solo dimostrato che si può. Nessuno ha rivendicato, nessuno sa se dietro ci siano ragazzini, criminali o uno Stato, e perfino gli esperti hanno cambiato idea strada facendo. Sappiamo però che la soglia d’ingresso è bassa e che tre settimane dopo la prima volta il copione è tornato in Belgio, in Svezia, in Irlanda e, secondo le segnalazioni di stamattina, altrove: quando succede una volta è un incidente, due volte è un copione. Che da noi i controller siano gli stessi, oggi, nessuno è in grado di dirlo. E allora la domanda che mi porto dietro, tra Bruxelles e l’Italia, non è se l’attacco arriverà. È più banale e più difficile: in una rete di imprenditori indipendenti, quando un frigorifero che nessuno sapeva essere online comincia a scaldarsi alle quattro del mattino, chi ha il compito, e il potere, di staccargli la spina?